 Signature Program
From CISO
to Hero.
Für Menschen, die Informationssicherheit nicht nur fachlich beherrschen, sondern im Unternehmen Wirkung entfalten wollen. Handwerk, Sprache und Haltung – verbunden mit echter Praxis.
Programm entdecken ↗FCTH entwickelt Menschen und Organisationen, die Informationssicherheit verstehen, führen und im Alltag wirklich wirksam machen.
Busy sein ist nicht dasselbe wie wirksam sein.
FCTH ist für Menschen, die nicht noch mehr Security-Theater brauchen. Sondern Klarheit, Handwerk und die Fähigkeit, Entscheidungen wirklich zu bewegen.
Ein Auszug aus Organisationen, für die wir bereits gearbeitet haben.
Du musst unsere Produktnamen nicht kennen. Sag uns gedanklich, wo du gerade stehst. Der passende Weg ergibt sich daraus.
From CISO to Hero entwickelt Handwerk, Sprache und Haltung für Sicherheitsverantwortliche.
Das Bootcamp macht aus Normwissen ein belastbares Verständnis für die Praxis.
Die GAP-Analyse schafft ein klares Lagebild und eine priorisierte Roadmap.
Von einer konkreten Frage bis zur dauerhaften Verantwortung: genau so viel Unterstützung wie nötig.
Signature ProgramFür Menschen, die Informationssicherheit nicht nur fachlich beherrschen, sondern im Unternehmen Wirkung entfalten wollen. Handwerk, Sprache und Haltung – verbunden mit echter Praxis.
Programm entdecken ↗ Serious Simulation
ISO 27001 wird erst dann wertvoll, wenn du die Logik dahinter verstehst. Das Bootcamp verbindet kompakte Vorbereitung mit zwei intensiven Praxistagen, an denen aus Normwissen echtes ISMS-Verständnis wird.
Bootcamp ansehen ↗ Standortbestimmung
Was existiert? Was wird gelebt? Was fehlt wirklich? Wir trennen Dokumentation von Realität und machen daraus eine priorisierte Roadmap statt einer roten Excel-Wüste.
Klarheit schaffen ↗ Consulting
ISMS-Aufbau, externe CISO-/ISB-/ISK-Rollen, interne Audits oder Spotconsulting für die eine Frage, bei der du gerade nicht weiterkommst. So viel Unterstützung wie nötig. Nicht mehr.
Mit uns sprechen ↗FCTH verbindet Entwicklung, Lernen, Standortbestimmung und Umsetzung. Buch und Game sind die niedrigschwelligen Einstiege in dieselbe Gedankenwelt.
Buch und Online-Game sind zwei einfache Einstiege in dieselbe Gedankenwelt. Entdecken, ausprobieren und dann entscheiden, wie tief du einsteigen willst.
Vom technischen Wächter zur Führungspersönlichkeit, die Risiken in Entscheidungen übersetzt und im Unternehmen wirklich gehört wird.
Buch entdecken ↗
Baue deinen Charakter auf, sammle Fähigkeiten und stell dich am Ende dem CERT-Auditor. Ein spielbarer Einstieg in die FCTH-Welt.
Game starten ↗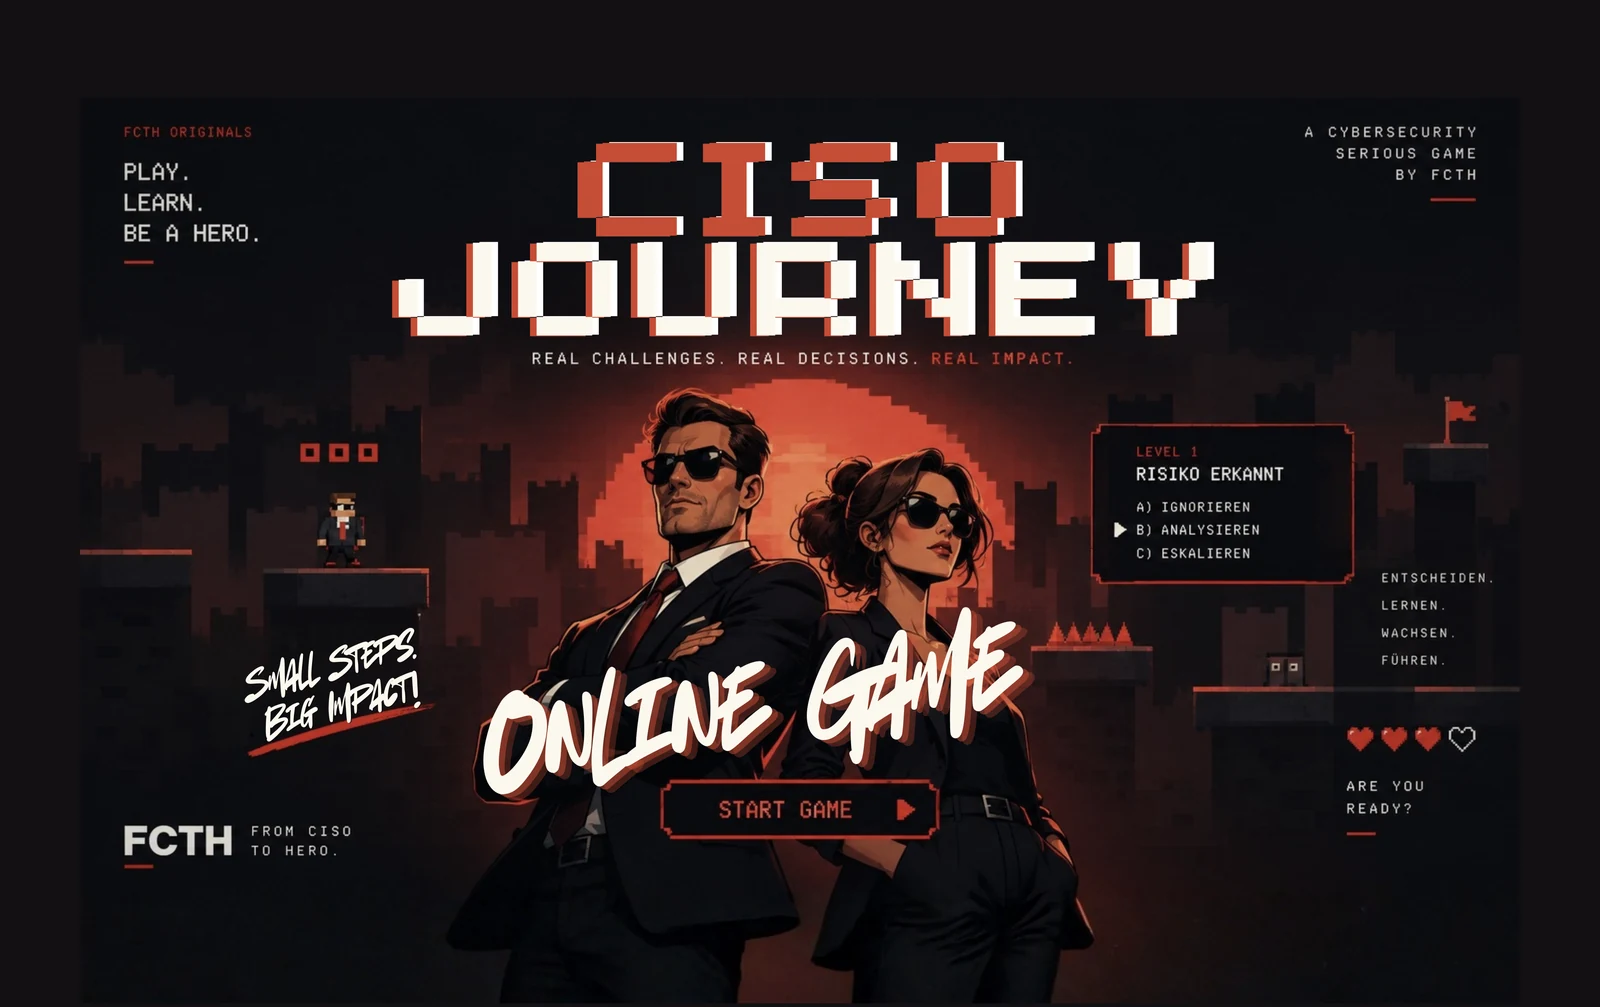
Informationssicherheit wird glaubwürdig, wenn aus Konzepten belastbare Ergebnisse werden. Ein Blick auf unsere Arbeit seit Gründung 2016.
Wir sind Teil von Verbänden, Initiativen und Netzwerken, die Informationssicherheit mitgestalten. Austausch, Zusammenarbeit und neue Perspektiven gehören für uns dazu.
Keine anonyme Security-Maschinerie. Menschen, die zuhören, diskutieren, challengen und Verantwortung übernehmen – beim Kunden genauso wie untereinander.
Was kommt auf dich zu? Was braucht dein Team? Und wo fängst du an? Hier bekommst du Orientierung für deinen nächsten Schritt.
Deine Frage ist nicht dabei?
Lass uns darüber sprechenAm Anfang stehen dein Unternehmen, eure Risiken und das Ziel. Gemeinsam klären wir, welche Bereiche das ISMS abdecken soll, was schon vorhanden ist und wer intern Verantwortung übernimmt. Eine GAP-Analyse kann helfen, daraus die nächsten Schritte abzuleiten. Du musst vor dem ersten Gespräch noch keine fertige Dokumentation haben.
Einen pauschalen Gesamtpreis gibt es nicht. Entscheidend sind unter anderem Geltungsbereich, Unternehmensgröße, Standorte und euer aktueller Sicherheitsstand. Plane Beratung, interne Arbeitszeit, erforderliche Maßnahmen und das Audit der unabhängigen Zertifizierungsstelle getrennt ein. Erst mit einem klaren Scope lässt sich ein belastbares Budget aufstellen.
Das hängt von eurem Ausgangspunkt und den verfügbaren Kapazitäten ab. Klare Zuständigkeiten, schnelle Entscheidungen und Zeit für die Umsetzung bestimmen das Tempo. Ein bestehendes Sicherheitsmanagement kann den Weg verkürzen. Im ersten Schritt klären wir deshalb Ziel, Scope und Ressourcen, bevor wir einen Zeitplan festlegen.
Du bekommst eine Einordnung eures aktuellen Stands, erkennbare Lücken und eine priorisierte Roadmap. Wir betrachten Dokumentation und gelebte Praxis gemeinsam. Welche Bereiche wir prüfen und wie tief wir einsteigen, legen wir vorher mit dir fest. Damit kannst du die nächsten Maßnahmen gezielt planen.
Wir schauen zuerst, was bereits funktioniert. Vorhandene Richtlinien, Prozesse und Nachweise beziehen wir in die Bestandsaufnahme ein. Was zum vereinbarten Geltungsbereich passt und im Alltag trägt, ist eine Grundlage für die weitere Arbeit. Lücken und widersprüchliche Vorgaben gehen wir gezielt an.
Beim gemeinsamen ISMS-Aufbau braucht ihr interne Verantwortliche und Zeit für die Umsetzung. Wir liefern Vorlagen, erklären die Anforderungen und prüfen die Ergebnisse mit euch. Euer Team bearbeitet die vereinbarten Aufgaben zwischen den Terminen. Fehlt dafür dauerhaft Kapazität, klären wir, ob eine externe CISO- oder ISB-Rolle sinnvoller ist.
Beides. Viele Abstimmungen und gemeinsame Reviews funktionieren remote. Für Themen wie Scope, Risikomanagement oder Audits kommen wir bei Bedarf vor Ort. Den Rhythmus und die Form der Zusammenarbeit stimmen wir auf eure Situation und die verfügbaren Kapazitäten ab.
Entscheidend sind eure Risiken, die Komplexität des Unternehmens und die verfügbare Expertise. Ein interner CISO kennt Organisation und Entscheidungswege aus dem Alltag. Ein externer CISO kann Fachwissen und zusätzliche Kapazität einbringen. Auch eine Kombination ist möglich. In jedem Modell müssen Mandat, Aufgaben und Verantwortlichkeiten klar sein.
ISO/IEC 27001 beschreibt international anerkannte Anforderungen an ein Informationssicherheitsmanagementsystem. Der BSI IT-Grundschutz bietet eine konkretere Methodik und Bausteine für die Umsetzung. Beide Ansätze unterstützen systematische Informationssicherheit. Welcher Weg passt, hängt von euren Anforderungen, Kunden und dem gewünschten Nachweis ab.
Das From CISO to Hero Programm richtet sich an Sicherheitsverantwortliche, die ihre Rolle, Kommunikation und Wirkung weiterentwickeln wollen. Im ISO 27001 Bootcamp steht das gemeinsame Verständnis der Norm und eines ISMS im Mittelpunkt. Entscheidend ist also, ob du an deiner Wirkung als Verantwortlicher oder am fachlichen Fundament deines Teams arbeiten möchtest.
30 Minuten. Kein Pitchdeck. Wir verstehen die Situation und sagen dir, ob und wie wir helfen können.
Anfrage starten